
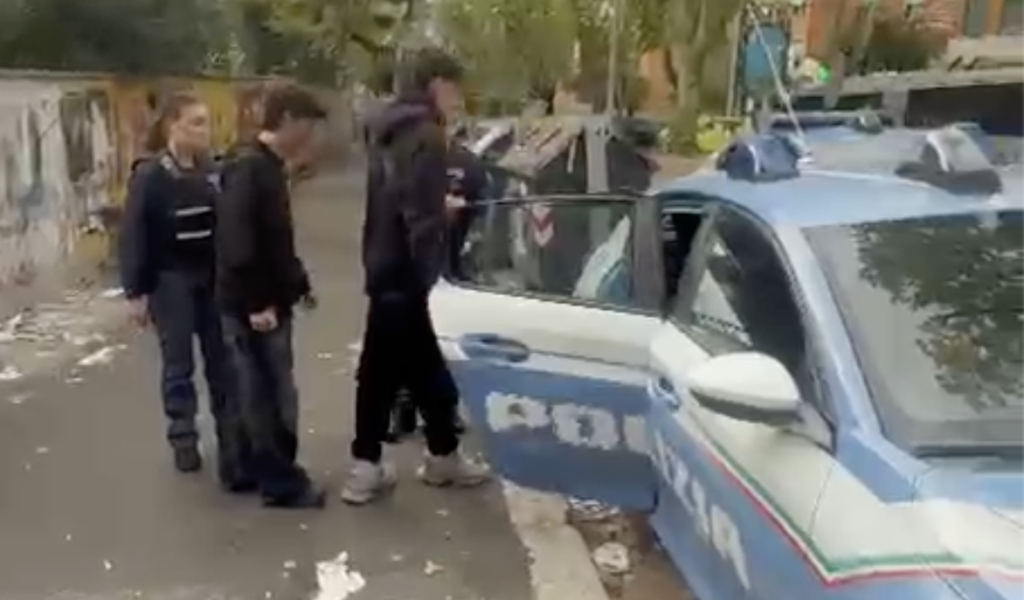
In un caso il provvedimento sarebbe stato motivato dal semplice possesso di uno scaldacollo. Negli altri due, secondo la legale, non sarebbe emerso neppure un elemento di questo genere. Tutti e tre i ragazzi risultavano incensurati. Montella ha denunciato inoltre il ricorso al fotosegnalamento, una procedura normalmente associata a situazioni specifiche di identificazione o ad attività di polizia giudiziaria, evidenziando il rischio di una schedatura di massa.
È questo uno degli aspetti più gravi della nuova legislazione sicuritaria. Il controllo si sposta progressivamente dalla verifica di comportamenti concreti alla valutazione preventiva di una presunta pericolosità. Non è più necessario che una persona abbia commesso un reato perché venga fermata, trattenuta e sottoposta a procedure invasive. Possono diventare sufficienti la presenza in un determinato luogo, l’abbigliamento, la partecipazione a una mobilitazione o valutazioni discrezionali difficilmente contestabili nell’immediatezza. Quando questi strumenti vengono applicati ai minorenni, il loro significato politico diventa ancora più evidente: si abitua una generazione a considerare normale l’intervento della polizia come risposta alla propria partecipazione collettiva.
informapirata
- 13 posts
- 0 comments
Joined 1 month ago
Cake day: September 23rd, 2026
You are not logged in. If you use a Fediverse account that is able to follow users, you can follow this user.
GLI HACKER ATTACCANO I FRIGORIFERI IN FRANCIA ED È IL CAOS
Per vedere altri post come questo, segui la comunità @informatica
Sapevamo che i pirati informatici amano colpire computer e server.
L’articolo GLI HACKER ATTACCANO I FRIGORIFERI IN FRANCIA ED È IL CAOS proviene da giano.news/2026/10/14/gli-hack…
IL GIORNO IN CUI SIMON, IL VENDICATORE, FECE IMPAZZIRE GOOGLE MAPS
Per vedere altri post come questo, segui la comunità @informatica
Non potendo invitare il motore di ricerca più famoso al mondo a rispettare la nostra riservatezza, nel cuore di molti utenti si fa forte il desiderio di vendetta.
L’articolo IL GIORNO IN CUI SIMON, IL VENDICATORE, FECE IMPAZZIRE
Qualsiasi tentativo di attribuire la colpa di un risultato a un modello di apprendimento basato sui risultati (LLM) è un tentativo di riciclaggio di denaro. OAI/Anthropic POTREBBE impedire ai propri modelli di fare ciò che stanno facendo, ma sta scegliendo attivamente di non farlo. Sta prendendo una decisione esplicita per consentire questo comportamento. Non c’è dubbio, non si tratta di una cospirazione. Anzi, è talmente trasparente che non riesco a capire come le persone possano continuare a permettere a queste aziende di entrare nelle loro vite. I vostri abbonamenti a Claude stanno finanziando tutto questo. Voi state finanziando tutto questo.
PEDINATI IN RETE: SENSAZIONE O CERTEZZA?
Per vedere altri post come questo, segui la comunità @informatica
Sentirsi perseguitati dall’invadenza di certi strumenti tecnologici rientra, purtroppo, nella normalità.
L’articolo PEDINATI IN RETE: SENSAZIONE O CERTEZZA? proviene da GIANO NEWS.
Per vedere altri post come questo, segui la comunità @informatica
In questi giorni è uscito nelle sale cinematografiche il film “Quasi Vera”.
L’articolo QUASI VERA proviene da GIANO NEWS.
Le autorità in Marocco gestiscono un apparato di sorveglianza espansivo e vasto che combina strumenti digitali e analogici per tracciare, monitorare e, in ultima analisi, mettere a tacere giornalisti, attivisti e altre voci critiche, ha detto Amnesty International in un nuovo rapporto.
Iniziamo con il verdetto: all’interno della macchina di sorveglianza del Marocco rivela come le autorità marocchine utilizzino la sorveglianza illegale per colpire difensori dei diritti umani, giornalisti e altre voci dissenzienti e li sottopongano a procedimenti penali, molestie giudiziarie e altre forme di repressione in violazione dei loro diritti alla privacy, alla libertà e alla libertà di espressione, all’associazione e all’assemblea pacifica.
“Il Marocco ha abbracciato interamente le pratiche tecno-autoritarie, acquisendo una vasta gamma di tecnologie di sorveglianza per stabilire e consentire un sistema repressivo specificamente progettato per instillare paura tra gli attivisti per i diritti umani e i giornalisti, mettere a tacere le loro voci e ostacolare il loro lavoro all’interno e all’esterno del Marocco”, ha dichiarato Agnès Callamard, Segretario Generale di Amnesty International.
Il Marocco ha ripetutamente negato di aver usato lo spyware per spiare i suoi cittadini. Tuttavia, nuove prove ottenute da Amnesty International, tra cui testimonianze di whistleblower, dati di sorveglianza trapelati, spyware governativi che prendono di mira i registri e materiale da aziende che vendono strumenti di sorveglianza dimostrano il contrario. Attingendo a queste prove, l’organizzazione documenta non solo la gamma di strumenti e tecniche utilizzate per indirizzare il dissenso, ma la rete di fornitori internazionali che li forniscono.
Come MISURATE il rischio che una AI stermini il genere umano, di preciso?
Perché nel momento in cui create un’autorità incaricata di giudicare questo rischio, prima o poi qualcuno dovrà dire che la AI A presenta un rischio maggiore della AI B. E allora bisognerà capire perché una presenta, diciamo, un rischio del 12% e l’altra del 14%.
Come lo avete calcolato?
Perché non farò più parte dell’associazione Fedimedia
Oggi 8 settembre ricorre un anno dalla costituzione dell’associazione Fedimedia Italia Associazione di Promozione Sociale, di cui sono socio fondatore, membro dl Consiglio Direttivo e Segretario.
Dopo un anno ho deciso che rassegnerò le dimissioni da socio e da tutte le altre cariche.
Il motivo principale è che ritengo che gli obiettivi dell’associazione non abbiano trovato compimento rispetto a quanto stabilito nello statuto, né sono più compatibili con i miei obiettivi.
Fedimedia infatti si è distinta soprattutto per la partecipazione a eventi e convegni, sempre organizzati e gestiti da altri attori (come è anche comprensibile in una fase iniziale), ma non è mai riuscita a organizzare un’iniziativa autonoma che non fosse limitata alla comunicazione web e social.
La comunicazione di Fedimedia inoltre avviene sempre e soltanto attraverso i canali social gestiti da Devol, in particolar modo gli account su mastodon.uno e pixelfed.uno.
La gestione di questi account e la scelta dei contenuti pubblicati non è mai sottoposta né all’Assemblea dei Soci, né al Direttivo, ma viene decisa in maniera centralizzata dal Presidente dell’associazione, Filippo Della Bianca, e i contenuti vengono pubblicati sempre sulla comunità “fediverso” di diggita.com, una comunità, gestita sempre da Devol, che di fatto rappresenta per lo più una rassegna di comunicazioni istituzionali delle istanze Devol; al contrario non viene mai utilizzata la comunità @fediverso di feddit.it che, oltre a essere ben più nota, più plurale e storicamente più consolidata come community di informazione indipendente, è comunque gestita da un associato di Fedimedia (nello specifico io, che insieme a Skariko, il gestore del blog Le Alternative, gestiamo tutta l’istanza Lemmy feddit.it). Se è pur vero che non mi aspetto vantaggi dalla partecipazione a un’associazione che dovrebbe promuovere tutto il Fediverso, non posso certo prendere parte a un’associazione che danneggia in primo luogo i miei progetti.
Questo modo di fare, infatti, oltre a rappresentare uno sgarbo tra soci, costituisce anche un danno di immagine per la comunità che gestisco, la quale viene espressamente ignorata, non essendo mai presa in considerazione per la comunicazione istituzionale di Fedimedia. Una comunicazione che, ripeto, a un anno dalla costituzione dll’associazione, non è stata ancora normata e che non è soggetta a un’analisi condivisa sulle ricadute comunicative e reputazionali che potrebbe innescare.
Gli altri motivi per cui non proseguirò la mia collaborazione in Fedimedia, sono poi legati alle modalità di gestione formale dell’Associazione.
Benché lo statuto dell’Associazione lo richieda espressamente (lo richiede entro un anno dalla costituzione e comunque entro sei mesi dalla chiusura dell’esercizio sociale), non è mai stata convocata un’assemblea dei soci. Inoltre non è stato mai convocato neanche un Consiglio Direttivo.
Sono state poi portate avanti iniziative discutibili come la campagna comunicativa per iscriversi all’associazione che rimanda a un form, presente sulla home page dell’associazione (cloud.mastodon.uno/apps/forms/…) che (oltre a presentare inizialmente un grave problema che ho dovuto segnalare personalmente: la mancanza di una privacy policy; privacy policy che successivamente è stata poi stilata, ma senza alcun passaggio in Assemblea o presso il Direttivo, e solo successivamente alle prime “adesioni”) ne presenta un altro, ancora peggiore: tutti noi soci sappiamo che in questo momento non c’è alcuna possibilità di accettare nuove adesioni, dal momento che non esiste né un vero libro soci né un sistema minimamente automatizzato di gestione dei membri; e ogni nuova adesione dovrbbe essere sottoposta all’approvazione del Consiglio Direttivo entro 60 giorni dalla domanda di ammissione.
Il form di adesione però è così incoerente da poter sembrare addirittura ingannevole: infatti l’adesione deve essere presentata in forma scritta ma da nessuna parte è stato deliberato che quel form rappresenti una forma scritta di iscrizione…
Sappiamo bene che chiunque si sia iscritto a quel form nutre fiducia verso Fedimedia e verso i membri che ne fanno parte e che nessuno di loro vorrà esigere una spiegazione per una richiesta di adesione che può rimanere sospesa in eterno (secondo la privacy policy, finché la richiesta di adesione non viene discussa dal Direttivo…), ma credo che proprio perché gli aspiranti soci di Fedimedia hanno voluto concedere la propria fiducia, noi soci di Fedimedia dovremmo mostrare maggiore rispetto verso chi ce la concede.
L’articolo 3 dello Statuto infatti ci dice che:
3.3. Ammissione dei soci: La domanda di ammissione deve essere presentata in forma scritta al Consiglio Direttivo, che decide
motivatamente sull’accoglimento entro 60 giorni. L’ammissione del nuovo socio, una volta deliberata dal Consiglio, si perfeziona con
l’iscrizione nell’archivio digitale dei soci e la sottoscrizione del presente statuto
Naturalmente ricordo che la gestione dei dati personali dei sottoscrittori è gestita da persone che non sono mai state designate formalmente da alcun organo collegiale e io stesso, pur essendo Segretario dell’Associazione, non vi accedo!
Come se non bastasse, da quello che mi è stato detto, lo Statuto portato in Agenzia delle Entrate insieme all’Atto Costitutivo (entrambi purtroppo molto diversi da quelli inizialmente discussi e approvati tra noi soci fondatori) non sembra compatibile (almeno secondo me) con i requisiti formali richiesti dal RUNTS, il Registro Unico Nazionale del Terzo Settore; per questo, avevo chiesto che venissero apportate delle modifiche al suddetto Statuto; modifiche alle quali nessuno ha pensato di iniziare a dedicarsi, con l’obiettivo di presentarle all’assemblea per l’approvazione.
Ad oggi inoltre, sembra che alla data attuale l’Associazione non disponga neanche di una “ricevuta” da parte dell’Agenzia delle Entrate che ci potesse consentire di procedere all’accreditamento della ONLUS presso un qualsiasi altro ente, rendendo piuttosto difficile svolgere quella seria attività di “lobbing” che un’associazione come Fedimedia avrebbe dovuto operare presso le istituzioni, le scuole o anche solo presso altre associazioni o realtà tecnologiche italiane. Ma in effetti io stesso non dispongo neanche di una ricevuta che attesti formalmente il mio pagamento della quota associativa e la mia appartenenza all’Associazione…
Sono consapevole del fatto che gli adempimenti formali siano complessi e che tra di noi ci sia una certa allergia alla burocrazia, ma purtroppo la serietà di un’Associazione viene valutata anche da come ci si sa interfacciare con le istituzioni; sono anche consapevole di non essere riuscito a offrire un valido contributo per forzare l’associazione a cambiare rotta; ma soprattutto sono consapevole che se non sono riuscito fino ad ora a farlo, difficilmente sarò in grado di farlo in futuro.
Per questo ho preferito rassegnare le dimissioni da Fedimedia e spero che chi resterà nell’associazione possa essere in grado di costruire senza di me qualcosa di più efficace e di più efficiente per il Fediverso italiano.
La guida tratterà temi quali:
- Come riconfigurare client di posta,
- come creare alias mail per aggirare il blocco della propria mail con dominio autistici.org,
- come continuare ad usare le proprie chiavi GPG, noblogs e alternative.

Non abbiamo alcuna speranza di controllare ciò che fanno le Big Tech, ma c’è una cosa su cui abbiamo il controllo totale e assoluto: ciò che facciamo. Non dobbiamo permettere alle aziende americane di ricorrere ai nostri tribunali per chiudere le nostre aziende quando screditano i loro prodotti difettosi. Le nostre leggi sono sotto il controllo totale e definitivo del nostro paese. Se abroghiamo il recepimento del DMCA statunitense e legalizzeremo il jailbreak, libereremo i nostri tecnologi e imprenditori, e faremo a meno di quei prodotti americani scadenti.

Laura Berlin, una mamma che col suo sito web mostra chi trae profitto dall’ICE (e il governo federale la definisce una “minaccia”)
Laura Berlin non si limita a svergognare le aziende. Vuole assicurarsi che gli elettori americani sappiano quali funzionari eletti ricevono denaro dai più grandi appaltatori dell’ICE.
Questa donna ha scoperto che oltre 450 candidati in tutto il Paese avevano ricevuto contributi per la campagna elettorale da alcuni dei tre maggiori appaltatori governativi che collaborano con ICE – GEO, CoreCivic e Management and Training Corporation.
#Google ha rimosso il MTE dal #Pixel11. Il Memory Tagging Extension è una protezione hardware di ARM che rileva le corruzioni della memoria al momento dell’accesso. #GrapheneOS lo utilizza ovunque: nel kernel, nella quasi totalità dei processi di sistema e in una parte delle applicazioni di terze parti. È la sua migliore barriera contro gli exploit remoti (=software spia)
Dopo una settimana di lavoro, abbiamo effettuato un porting parziale di GrapheneOS sulla serie Pixel 11. Non siamo riusciti a completare il porting a causa della mancanza di supporto per l’hardware memory tagging (MTE) di ARM a livello software, firmware e quasi certamente anche hardware. Sembra che Google abbia eliminato un’importante funzionalità di sicurezza per risparmiare…
Sconsigliamo vivamente l’acquisto di dispositivi Pixel 11. Pixel 8, 9 e 10 offrono una sicurezza complessiva molto migliore per GrapheneOS. Pixel 10 è più economico e offre hardware e MTE simili. Il processore Titan M3 di Pixel 11 dovrebbe migliorare la sicurezza BFU per gli utenti senza una passphrase complessa, ma la perdita dell’MTE compromette la sicurezza AFU. Non abbiamo ancora deciso come affrontare questa situazione. Potrebbe essere meglio per noi saltare la serie Pixel 11 e concentrarci completamente sui prossimi dispositivi Motorola.